令和6年 問57
暗号化方式の特徴について記した表において、表中のa~dに入れる字句の適切な組合せはどれか。
| 暗号方式 | 鍵の特徴 | 鍵の安全な配布 | 暗号化/復号の相対的な処理速度 |
| a | 暗号化鍵と復号鍵が異なる。 | 容易 | c |
| b | 暗号化鍵と復号鍵が同一 | 難しい | d |
| a | b | c | d | |
ア | 共通鍵暗号方式 | 公開鍵暗号方式 | 遅い | 速い |
イ | 共通鍵暗号方式 | 公開鍵暗号方式 | 速い | 遅い |
ウ | 公開鍵暗号方式 | 共通鍵暗号方式 | 遅い | 速い |
エ | 公開鍵暗号方式 | 共通鍵暗号方式 | 速い | 遅い |
正解の理由(令和6年 問57)
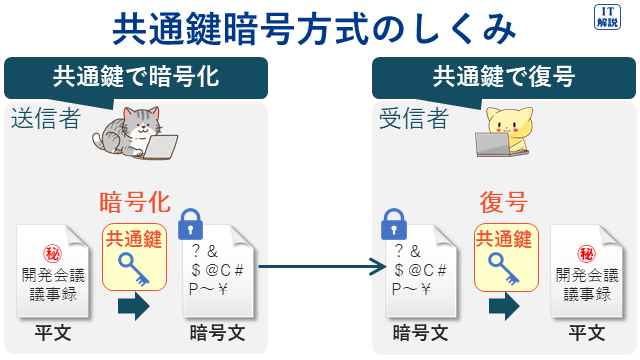
共通鍵暗号方式は、復号に、暗号化で使用した鍵と同一の鍵を用いる暗号方式です。
(ITパスポート 平成29年秋 問66より)
暗号化や復号に要する処理時聞は、公開鍵暗号方式よりも短いという特徴があります。
(ITパスポート 平成27年秋 問70より)
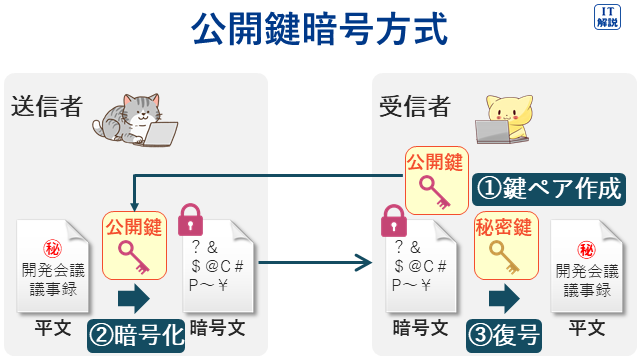
公開鍵暗号方式は、 データの送信側は受信者の公開鍵で暗号化し、受信側は自身の秘密鍵で復号する暗号方式です。
(ITパスポート 平成21年秋 問74より)
よって、表は次のようになります。
| 暗号方式 | 鍵の特徴 | 鍵の安全な配布 | 暗号化/復号の 相対的な処理速度 |
| a 公開鍵暗号方式 | 暗号化鍵と復号鍵が異なる。 | 容易 | c 遅い |
| b 共通鍵暗号方式 | 暗号化鍵と復号鍵が同一 | 難しい | d 速い |
正解は ウ です。
| 基礎を固める関連問題 (暗号技術) | |
| 問題番号 | キーワード |
| R7 問89 | 共通鍵暗号方式、公開鍵暗号方式 |
| R6 問57 | 共通鍵暗号方式、公開鍵暗号方式 |
| R4 問60 | 公開鍵暗号方式 |
| R3 問76 | 公開鍵暗号方式 |
| R2 問97 | 公開鍵暗号方式 |
| R5 問86 | ハイブリッド暗号方式 |
令和6年 問63
SSDの全てのデータを消去し、復元できなくする方法として用いられているものはどれか。
正解の理由(令和6年 問63)
SSD(Solid State Drive)は、HDDと同じく補助記憶装置の1つです。
SSDは、記録媒体が半導体でできており物理的な駆動機構をもたないので、 HDDと比較して低消費電力で耐衝撃性も高いです。
(ITパスポート 令和4年 問84より)
Secure Eraseは、 SSDに用意されている、自分自身のデータを消去するコマンドです。
問題に「SSDの全てのデータを消去し、復元できなくする方法」とあるので、SecureEraseが適切です。
よって、正解は ア です。
不正解の理由(令和6年 問63)
イ 磁気消去は、強い磁界を加え磁気データを消去する方法です。SSDは磁気記録ではないので用いられません。
ウ セキュアブートは、PCの起動時にOSやドライパのディジタル署名を検証し、許可されていないものを実行しないようにすることによって、OS起動前のマルウェアの実行を防ぐ技術です。
(情報セキュリティマネジメント 平成30年秋午前 問17より)
エ データクレンジングは、データの中の「誤った情報」「不十分な情報」「形式が異なる情報」「重複している情報」「表記の揺れ」などを消去、修正することにより、分析や業務に適したデータに加工することです。
令和6年 問64
情報セキュリティのリスクマネジメントにおけるリスクへの対応を、リスク共有、リスク回避、リスク保有及びリスク低減の四つに分類するとき、リスク共有の例として、適切なものはどれか。
正解の理由(令和6年 問64)
リスク対応は、リスクへの対処方法を選択し、具体的な管理策の計画を立てることです。
情報セキュリティのリスクマネジメントにおけるリスク対応は、リスクの移転(共有)、回避、受容(保有)及び低減の四つに分類できます。
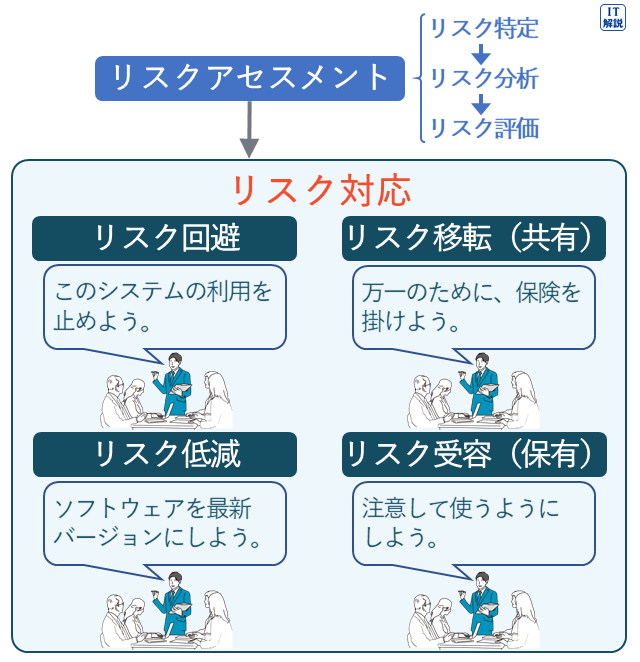
イ 「サイバー保険に加入する。」とあるので、リスク共有の例として適切です。
よって、正解は イ です。
不正解の理由(令和6年 問64)
ア 「災害によるシステムの停止時間を短くする」とは、影響を小さくすることです。リスク低減の例です。
ウ 「上司の許可を必要とする仕組みにする。」と、「電子メールによる機密ファイルの流出」の確率が下がります。リスク低減の例です。
エ 「HDDを暗号化する。」と、HDDの内容が知られる確率が下がります。リスク低減の例です。
| 基礎を固める関連問題 (リスクマネジメント) | |
| 問題番号 | キーワード |
| R7 問91 | リスク対応 |
| R6 問64 | リスク対応 |
| R5 問72 | リスク対応 |
| R3 問99 | リスク対応 |
| R2 問68 | リスク対応 |
| R元 問86 | リスク対応 |
| R4 問76 | リスク対応 |
令和6年 問66
PKIにおけるCA(Certificate Authority)の役割に関する記述として、適切なものはどれか。
正解の理由(令和6年 問66)
PKI(Public Key Infrastructure:公開鍵基盤)は、公開鍵暗号方式の技術を利用した暗号化や電子署名によって、安全に情報のやりとりを行うセキュリティのインフラ(基盤)です。他人による「なりすまし」やデータの改ざんを防ぐことができます。
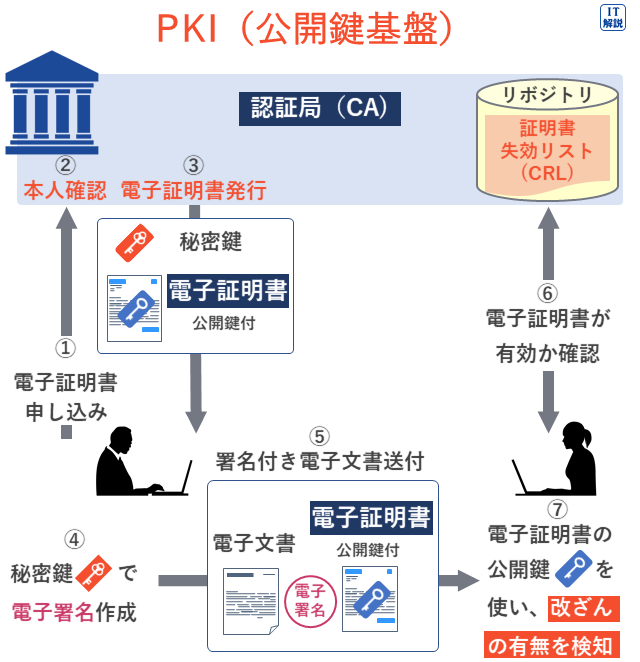
CA(Certification Authority:認証局)は、PKI)において、利用者やサーバの公開鍵を証明するディジタル証明書を発行します。
(基本情報 平成28年秋午前 問39より)
エ 「利用者の公開鍵に対する公開鍵証明書の発行や失効を行い」とあるので、CAの役割です。
よって、正解は エ です。
不正解の理由(令和6年 問66)
ア 「内部ネットワーク上のコンピュータに代わってインターネットにアクセスする。」とあるので、プロキシサーバに関する記述です。
イ 「パケットフィルタリング機能などを用いてインターネットから内部ネットワークへの不正アクセスを防ぐ。」とあるので、ファイアウォールに関する記述です。
ウ 「IPアドレスとドメイン名の対応付けを行い」とあるので、DNSサーバに関する記述です。
令和6年 問70
ESSIDをステルス化することによって得られる効果として、適切なものはどれか。
正解の理由(令和6年 問70)
ESSIDは、無線のネットワークを識別する文字列(簡単に言うと名前)で、ネットワーク管理者が設定します。
ESSIDステルスは、ESSID通知を停止して、無線LANの電波が届く端末に無線LANのESSIDを表示させないことです。第三者が無線LANに接続しにくくなります。
ウ 「アクセスポイントへの不正接続リスクを低減できる。」とあるので、ESSIDのステルス化で得られる効果として適切です。
よって、正解は ウ です。
不正解の理由(令和6年 問70)
ア 「アクセスポイントと端末間の通信を暗号化できる。」は、WPA3の効果です。
イ 「アクセスポイントに接続してくる端末を認証できる。」は、MACアドレスフィルタリングの効果です。
エ 「アクセスポイントを介さず、端末同士で直接通信できる。」は、無線LANのアドホックモードの効果です。
令和6年 問72
次の記述のうち、バイオメトリクス認証の例だけを全て挙げたものはどれか。
a Webページに歪んだ文字の列から成る画像を表示し、読み取った文字列を利用者に入力させることによって、認証を行う。
b キーボードで特定文字列を入力させ、そのときの打鍵の速度やタイミングの変化によって、認証を行う。
c タッチパネルに手書きで氏名を入力させ、そのときの筆跡、筆圧、運筆速度などによって、認証を行う。
d タッチパネルに表示された複数の点をあらかじめ決められた順になぞらせることによって、認証を行う。
正解の理由(令和6年 問72)
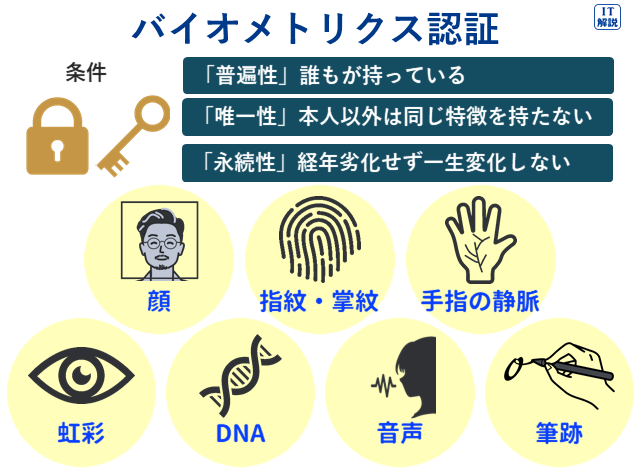
バイオメトリクス認証(生体認証)は、指紋や顔など身体の形状に基づく身体的特徴や、筆跡など行動特性に基づく行動的特徴を用いて行う本人認証方式です。
あらかじめシステムに個人を特定できる身体的または行動的な特徴を登録しておき、認証時にセンサーなどで読み取った情報と照らし合わせて、本人かどうか判断します。
a 「Webページに歪んだ文字の列から成る画像を表示し、読み取った文字列を利用者に入力させる」は、CAPTCHA の例です。行動的特徴を用いていません。
b 「打鍵の速度やタイミングの変化」は行動的特徴なので、バイオメトリクス認証の例です。
c 「筆跡、筆圧、運筆速度」は行動的特徴なので、バイオメトリクス認証の例です。
d 「タッチパネルに表示された複数の点をあらかじめ決められた順になぞらせる」は、パターン認証です。行動的特徴を用いていません。
よって、 バイオメトリクス認証の例は b と c だけなので、正解は ウ です。
コメント